用 Clash 的人,几乎都导过机场订阅,但把订阅链接粘到浏览器地址栏里看过一眼的人不多。返回来的不是乱码,是一份 Clash YAML 配置文件。你的节点、策略组、分流规则、DNS,全写在这段文本里。你从机场买到的那个订阅,就是这段文本。
配置文件的每一块是干什么的、哪些值得自己动手改,看完这篇就清楚了。”为什么连不上””为什么国内网站变慢””为什么我改的东西一更新就没了”这类问题,大部分能自己定位。
一、订阅链接到底是什么
订阅链接是机场动态生成的一段 YAML 文本。客户端(Clash Verge Rev、Clash Meta for Android、FlClash 这些)会定时访问这个链接,把返回的配置拉下来,覆盖本地那份。
由此能推出三件事:
- 你在机场后台点”重置订阅”,换的就是这段文本,节点、规则都是机场在维护。
- 客户端本地也能改配置,但下一次更新订阅时默认会被整份覆盖。这是很多人”我改的东西怎么没了”的根源,第七节单独讲怎么避免。
- 链接里的 token 就是你的账号凭证,别公开。
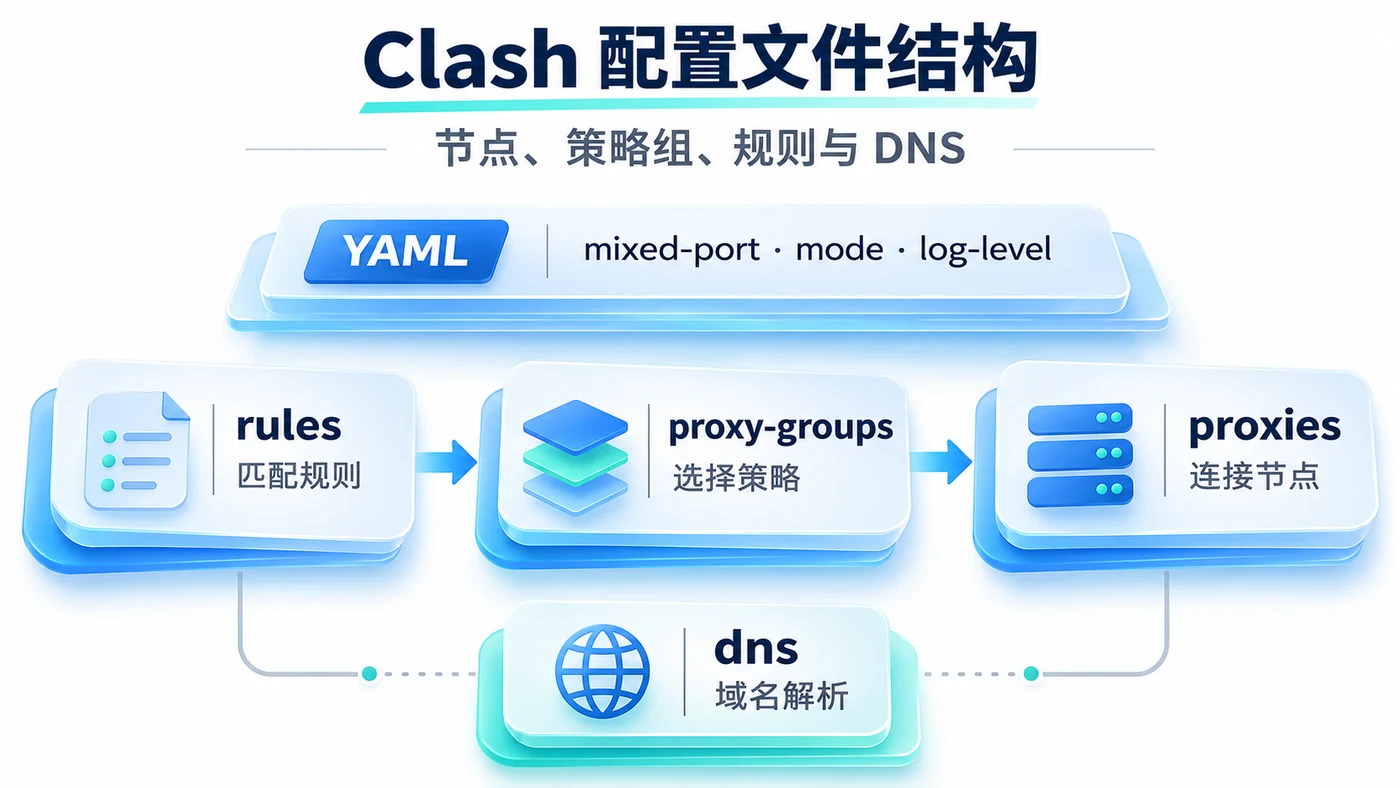
YAML 是一种靠缩进和键值对组织的文本格式。Clash 的配置大致分四块:顶层全局设置、proxies(节点)、proxy-groups(策略组)、rules(规则),再加一个 dns。
二、Clash YAML 配置文件的顶层字段:几个总开关
配置最上面通常有一串顶格写的字段,这些是全局设置:
mixed-port: 7890
allow-lan: false
mode: rule
log-level: info
ipv6: true
external-controller: 127.0.0.1:9090
常用的几个:
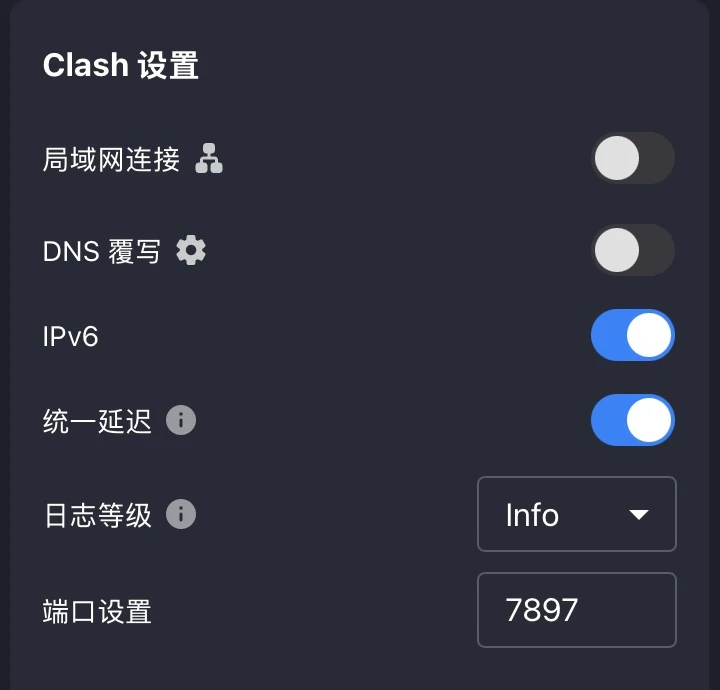
- mixed-port:本地混合端口,HTTP 和 SOCKS 共用,一般 7890。系统代理指向的就是这个端口。老配置里可能看到分开的 port 和 socks-port,作用一样。
- allow-lan:允许局域网里其他设备(手机、平板)通过这台机器上网,默认 false。开成 true 之后,还能用 bind-address、lan-allowed-ips 限制只有哪些 IP 能连进来。
- mode:rule、global、direct 三种,对应客户端界面的”规则 / 全局 / 直连”三个开关,默认 rule。三种模式怎么选、各有什么取舍,可参考《Clash 规则模式、全局模式、直连模式有什么区别》。
- log-level:日志详细程度,从静默到最吵是 silent、error、warning、info、debug。排查问题时改成 debug,能看到每一条连接命中了哪条规则、走了哪个节点。
- ipv6:是否处理 IPv6 流量,默认开。
- external-controller:内核的 RESTful API 监听地址。客户端界面(就是你点的那些按钮)是通过这个 API 控制内核的。给它配个 secret,等于给 API 加道密码。
三、proxies:节点由哪些字段组成
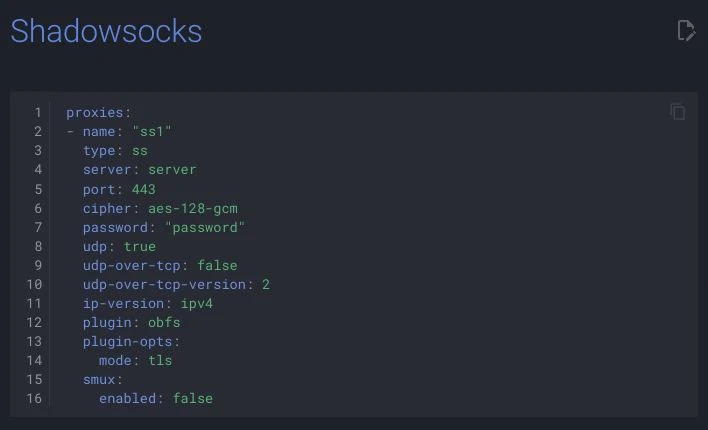
proxies 是一个数组,每个节点占一项。一个节点最少要有 name、type、server、port:
proxies:
  - name: "香港 01"
    type: ss
    server: hk1.example.com
    port: 443
udp: true- name:节点名,必须写,而且不能重复。你在客户端节点列表里看到的名字就是它。
- type:协议类型,常见 ss、vmess、vless、trojan、hysteria2。
- server:服务器地址,域名或 IP 都行。
- port:端口。
- udp:是否允许 UDP 走这个节点,默认 false。游戏、语音通话、QUIC(很多网站现在走这个)都靠 UDP,某些节点要显式打开才能用。
- ip-version:出站用 IPv4 还是 IPv6,可选 dual、ipv4、ipv6、ipv4-prefer、ipv6-prefer,节点服务器域名有 IPv6 解析时才有意义。
- tfo:TCP Fast Open,只对 TCP 协议生效。
- mptcp:多路径 TCP,一般用不到。
- dialer-proxy:让这个节点通过另一个节点或策略组建立连接,也就是”前置代理”。老配置里的 relay(节点串联)已经弃用,现在都推荐用这个。
- smux:多路复用,把多条连接合并到一条 TCP 上,减少握手开销,适合晚高峰或丢包高的线路。
每个协议还有自己的专属字段:vmess 有 uuid、alterId、cipher,vless 有 uuid、flow,trojan 有 password。这些几乎不用手写,机场订阅里都填好了。真要看懂某个节点,认识 name、type、server、port 这四个就够了。
四、proxy-groups:策略组才是核心
规则最终指向的是策略组,不是单个节点。策略组把一批节点(或者别的策略组)收拢在一起,有四种主要类型:
proxy-groups:
  - name: "自动选择"
    type: url-test
    url: "https://www.gstatic.com/generate_204"
    interval: 300
    proxies:
      - "香港 01"
- "日本 02"- select:手动选一个,最常用,就是界面上那个可以下拉选的组。
- url-test:按 url 和 interval 周期性测速,自动切到延迟最低的节点。tolerance 是切换容差(毫秒),比如设 50,意思是新节点要比当前节点快 50ms 以上才换,避免延迟一抖就来回切。
- fallback:当前节点挂了,自动换到列表里下一个可用的,按顺序。
- load-balance:负载均衡。strategy 有 round-robin(请求轮着分给不同节点)、consistent-hashing(相同目标地址固定走同一节点)、sticky-sessions(相同来源加目标固定同一节点,缓存 10 分钟)。
几个常用字段:
- url:健康检查地址,一般用 generate_204,一个返回 204 的空白页。
- interval:检查间隔,单位秒,设 0 就不自动测。
- lazy:默认 true,没选到这个组时不测,省资源。
- timeout:健康检查超时,毫秒。
- filter / exclude-filter:用正则筛节点。这是最实用的一招。机场订阅可能甩给你几百个节点,写个
filter: "港|HK|hongkong"就能自动把一个组变成纯香港节点,不用手动一个个挑。
五、rules:分流规则怎么匹配
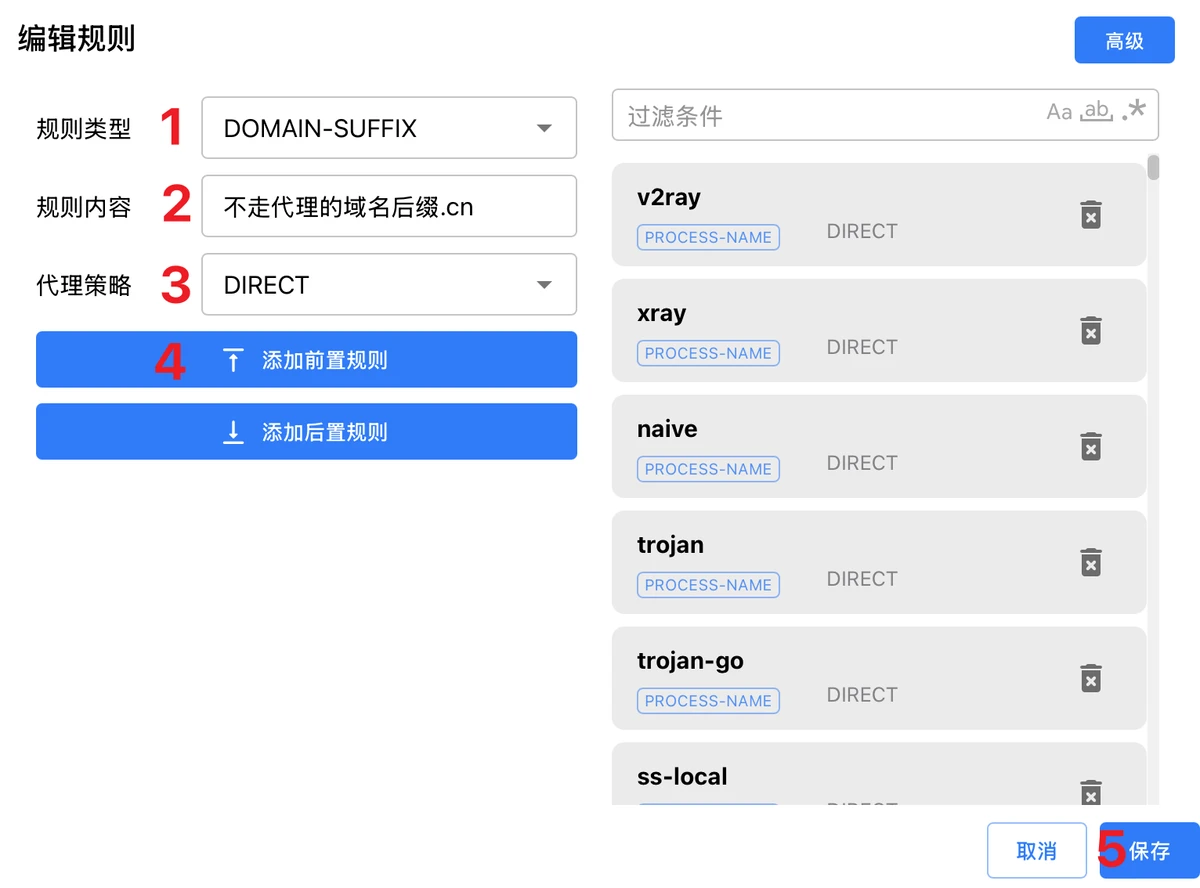
规则从上到下依次匹配,第一条命中就停,不会再往下看,所以顺序很关键。列表最后一般有一个 MATCH 兜底,匹配所有没命中前面规则的流量。
rules:
  - DOMAIN-SUFFIX,google.com,PROXY
  - DOMAIN-KEYWORD,netflix,PROXY
  - GEOSITE,youtube,PROXY
  - GEOIP,CN,DIRECT
  - IP-CIDR,127.0.0.0/8,DIRECT,no-resolve
  - MATCH,PROXY
最常用的规则类型:
- DOMAIN:精确匹配完整域名。
- DOMAIN-SUFFIX:匹配域名后缀。google.com 能匹配 www.google.com 和 mail.google.com,但匹配不了 content-google.com。
- DOMAIN-KEYWORD:域名关键字。
- GEOSITE:匹配 geosite 集合里的域名,比如 youtube、netflix、gfw。这些集合是社区维护的域名清单,会随规则集更新。
- GEOIP:按 IP 所属国家匹配,GEOIP,CN 就是国内 IP 走直连。
- IP-CIDR:匹配 IP 段。
- PROCESS-NAME:按进程名匹配,Windows 下写 chrome.exe 就能单独控制某个程序的流量。
- MATCH:兜底,匹配所有。
一个容易踩的点是 no-resolve。IP 类规则(IP-CIDR、GEOIP 这些)默认会先触发一次 DNS 解析,把域名查成 IP 再判断是否命中。加 no-resolve 就是跳过这次解析,省时间也避免拿到污染结果,只有针对目标 IP 的规则才支持这个参数。
还有顺序问题:GEOIP,CN,DIRECT 这种规则如果放最前面,后面所有域名规则就全失效了,因为流量在匹配域名之前,先被”这个 IP 是不是中国的”拦下来了。所以机场配置一般把 GEOIP,CN 放靠后的位置。
六、DNS:防污染和 fake-ip
Clash 自己带一套 DNS 处理,这是它和普通系统代理最大的区别之一。理解它,能解释很多”规则对了但就是打不开”的怪现象。
dns:
  enable: true
  enhanced-mode: fake-ip
  fake-ip-range: 198.18.0.1/16
  nameserver:
    - https://doh.pub/dns-query
    - https://dns.alidns.com/dns-query
  fallback:
    - tls://8.8.4.4
    - tls://1.1.1.1
  fallback-filter:
    geoip: true
geoip-code: CN- enable:是否启用内核 DNS,false 就用系统 DNS。
- enhanced-mode:redir-host(默认)或 fake-ip。fake-ip 是 Clash 的特色:对要代理的域名先返回一个假的保留地址(198.18.x.x 这个段),真正的解析推迟到连接建立那一刻。好处是省一次 DNS 查询,也不向本地 DNS 泄露你想访问什么。
- nameserver:国内 DNS,解析国内域名用。
- fallback:境外 DNS(8.8.4.4、1.1.1.1),解析境外域名用。
- fallback-filter:决定一个域名到底该用 nameserver 还是 fallback。geoip: true 加 geoip-code: CN 的意思是,国内 DNS 返回的结果如果是中国 IP 就采信,如果不是(说明可能被污染了)就改用 fallback 的结果。
这套设计的逻辑是:国内运营商 DNS 对某些境外域名会返回一个错的 IP,也就是污染。Clash 同时问国内和境外 DNS,国内 DNS 给的答案不像中国的 IP,就说明有问题,改用境外 DNS 的结果。
fake-ip 有个注意点:启用后 DNS 会返回假 IP,局域网设备互访、某些内网服务靠真实 IP 才能工作的场景会出问题。解决办法是在 fake-ip-filter 里把这些域名排除掉,比如 *.lan。
七、proxy-providers 和 rule-providers:让订阅更新不冲掉你的修改
更新订阅默认会整份覆盖本地配置。想既保留机场的节点、又保留自己写的策略组和规则,就用 provider。
proxy-providers:
  my-airport:
    type: http
    url: "https://机场域名/api/v1/client/subscribe?token=xxx"
    interval: 3600
proxy-providers 把机场订阅当成一个”代理集合”动态加载,更新时只刷新这个集合,不碰你自己写的 proxy-groups 和 rules。rule-providers 同理,把规则集单独放一个文件或 URL,用 RULE-SET 引用,规则可以独立更新。
新手直接用机场给的整份订阅最省事。想进阶、想自己写规则,就把节点放进 proxy-provider,策略组和规则留在本地,两边互不干扰。
八、修改 Clash YAML 配置文件前后要做什么
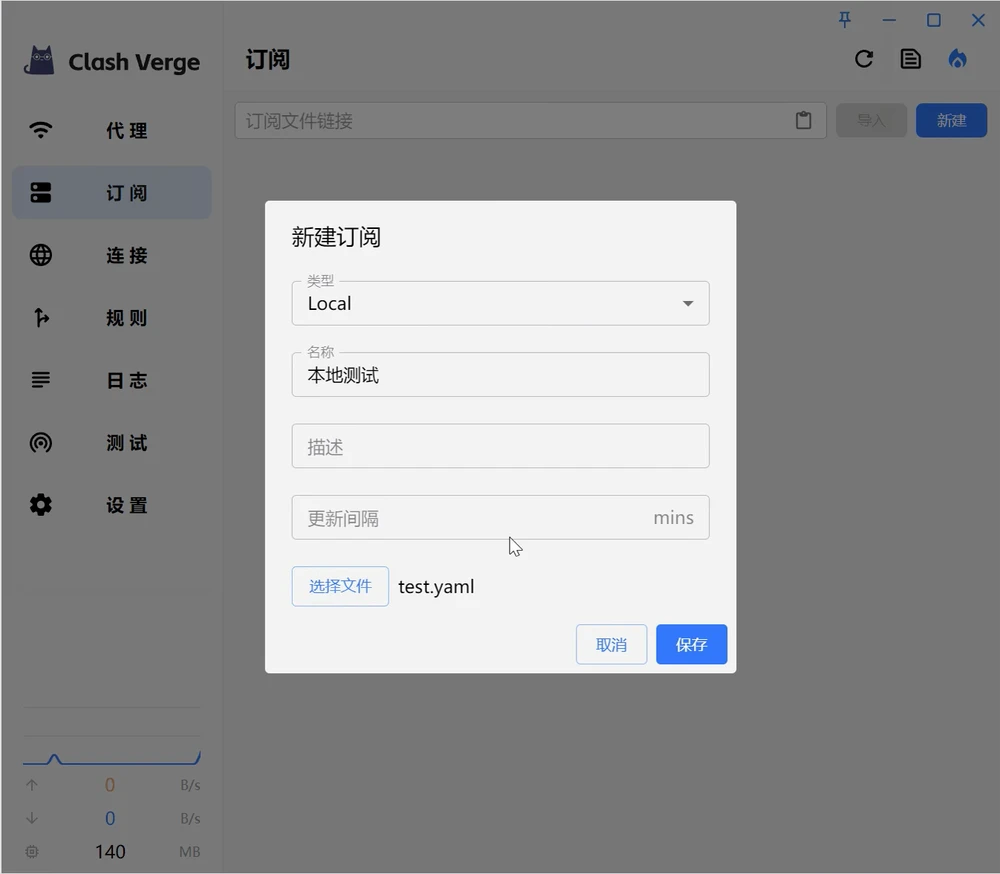
- 在哪改:客户端一般都有编辑配置的入口。Clash Verge Rev 在 Profiles 页,点开配置旁边有个编辑按钮。改之前先复制一份备份,改坏了能回滚。
- 最常踩的坑是缩进。YAML 靠缩进区分层级,空格和 Tab 混用、少一格多一格都会直接报错。用客户端自带的编辑器比记事本安全,至少不会把 Tab 藏起来。
- 改完怎么验证:客户端保存后一般会自动重载,报错会提示哪一行语法有问题。改对了之后先测延迟,再实际打开几个网站确认,别只看延迟数字。
九、常见问题
问:订阅链接打开是一堆文本,正常吗?
正常,那就是配置文件本身,节点、规则全在这段文本里。
问:为什么我改的配置一更新订阅就没了?
更新订阅默认整份覆盖本地配置。要么用第七节的 proxy-providers、rule-providers 把节点和自定义分离,要么别改机场那份订阅,自己新建一份配置文件。
问:规则模式打不开某网站,全局模式能打开,是节点坏了吗?
大概率不是,说明规则没命中或者策略组选错了。把日志调到 debug,看这条连接到底走了哪条规则、哪个节点。
问:开了 fake-ip 后局域网设备访问不了?
给 fake-ip-filter 加上内网域名(比如 *.lan),让这些域名走真实解析。
总结
阅读 Clash YAML 配置文件,先抓住四块核心:proxies 管节点,proxy-groups 管策略组,rules 管分流,dns 管解析。看懂这四块,大部分”连不上、变慢、国内网站走代理”的问题都能自己定位,用不着动不动重装客户端。
相关阅读:Clash 规则模式、全局模式、直连模式有什么区别、Clash 订阅更新失败排查
需要查某个字段的取值和协议限制,可打开Mihomo 配置手册逐项确认。文中的配置片段用于解释字段,不能直接拼成一份完整的 Clash YAML 配置文件。